- Guide
- Sécurité
Arnaques aux skins CS2 : vérifier Steam, protéger ton compte et réagir
Par L’équipe Veriloot · mis à jour le 19 min de lecture
Sommaire
Comment ce guide est fait
Sources Steam et compléments de prévention relus le 11 octobre 2026, sources sur le paiement à un particulier ouvertes le 20 octobre 2026, avec leurs dates et niveaux de preuve. Le contrôle technique de Veriloot est ciblé ; ses limites sont détaillées dans le guide.
Que faire selon ce qui s’est passé ?
J’ai seulement ouvert un lien
Ferme la page. Un clic seul ne prouve pas un vol ; vérifie toute demande ou activité inhabituelle.
J’ai donné un code ou confirmé une connexion
Depuis un appareil de confiance, utilise « Sign out everywhere » dans les appareils autorisés et change ton mot de passe Steam. Vérifie aussi ta messagerie et change son mot de passe si tu crains un accès non autorisé.
J’ai installé un programme
N’utilise pas l’appareil suspect pour changer tes secrets. Recherche le logiciel malveillant ; une analyse sans alerte ne prouve pas que tout est sain.
J’ai perdu mon compte ou mes skins
Si tu as perdu l’accès, utilise la récupération Steam. Reprends le contrôle du compte avant d’examiner les échanges protégés dans l’historique : leur annulation concerne tous les échanges éligibles des sept derniers jours et impose trente jours de restriction à son initiateur. Ce mécanisme ne prévoit pas le remboursement d’un paiement fait hors Steam.
Vérifier une connexion Steam, étape par étape
Le parcours de connexion Steam vérifié sur Veriloot redirige vers le vrai site Steam : Veriloot ne reçoit pas ton mot de passe Steam dans ce parcours. Cette identification n’autorise aucun transfert de skins.
Code et redirection publique examinés ; aucune connexion Steam complète réalisée pour cette démonstration, ni certification générale du service.
1. Avant de te connecter
Ouvre toi-même Veriloot et lance « Se connecter avec Steam ». Pour le parcours vérifié, la vraie barre d’adresse du navigateur doit indiquer HTTPS et le nom d’hôte exact steamcommunity.com avant toute saisie. Ce nom écrit dans la page ou inclus dans un autre domaine ne suffit pas.
2. Au moment de confirmer
N’approuve que la connexion que tu viens de lancer après avoir contrôlé le domaine réel. Relis les détails dans Steam Guard ; une localisation approximative ne prouve pas la légitimité de la page. Ne partage aucun code de sécurité ni QR de session.
3. De retour sur Veriloot
La connexion confirme ton identité. Elle ne constitue pas une offre d’échange. Si quelqu’un réclame un transfert pour te connecter, arrête le parcours.
4. Avant un échange
Vérifie le destinataire et chaque objet dans l’offre puis dans sa confirmation. Un paiement promis par message ne fait pas partie de l’offre Steam.
Un faux domaine peut contenir le mot Steam. Exemple pédagogique non cliquable : steamcommunity.com.example.invalid appartient à example.invalid, pas à Steam. Les fenêtres imitées à l’intérieur d’une page peuvent aussi dessiner une adresse officielle : inspecte la vraie interface du navigateur. En cas de doute, ferme et repars de ton adresse enregistrée.
Une connexion Steam OpenID légitime ne transmet pas ton mot de passe au site tiers. Elle ne certifie pas la fiabilité du site ni de ses offres.
Vérifie la vraie adresse du navigateur et la demande exacte avant de confirmer. Une connexion, une confirmation d’échange et une autorisation facultative sont des actions différentes.
Connexion, clé API, session et confirmation : les différences
- Connexion Steam OpenID
Elle prouve l’identité Steam au site tiers via le vrai Steam ; elle ne transmet pas le mot de passe et ne délègue pas un transfert de skins. Elle ne certifie ni les offres ni la fiabilité générale du site.
- Clé Web API
C’est un secret à garder confidentiel. La documentation IEconService expose notamment des lectures d’offres et d’historique ; elle ne prouve pas qu’une clé seule peut confirmer un transfert. Ne pas lui attribuer tout ce qu’une session compromise permet, ni conclure qu’elle ne présente aucun risque.
- Session et appareils autorisés
Un accès authentifié est distinct d’une clé API. Un accès inconnu doit être vérifié ; en cas de suspicion, déconnecte partout et sécurise compte, appareil et messagerie. Une déconnexion ou une révocation de clé seule ne prouve pas que tout logiciel malveillant a disparu.
- Trade URL
Elle permet de t’envoyer une offre, y compris sans être ami. Elle n’accepte pas une offre à ta place et n’est pas une clé API. Contrôle le domaine réel avant de l’ouvrir et les objets avant toute acceptation.
- Connexion et confirmation d’échange sur mobile
Approuver une connexion autorise cette connexion ; confirmer un échange concerne les objets et le destinataire affichés. Ni le vrai écran Steam ni le fait que tu aies lancé l’action ne garantissent l’honnêteté de l’interlocuteur. Relis l’action exacte.
- E-mail ou lien de confirmation
La FAQ de Steam sur les arnaques avertit contre le renvoi d’un e-mail de confirmation ou de son lien. Ne les partage pas. Ce passage ne décrit pas une validation mobile transférable et ne permet pas d’affirmer que tous les comptes suivent aujourd’hui le même parcours e-mail.
Reconnaître une situation suspecte
Douze scénarios pédagogiques pour reconnaître une demande et choisir un geste. Ils ne mesurent pas une nouvelle campagne.
Faux support ou signalement
On menace ton compte et réclame une action urgente.
Ferme la conversation. Ouvre toi-même l’assistance Steam.
Scénario pédagogique documenté
Invitation à jouer ou faux hub
Un lien externe impose une nouvelle vérification.
Vérifie l’organisateur indépendamment. Pour une invitation liée à FACEIT, contacte son assistance en cas de doute.
Scénario pédagogique documenté
Fausse fenêtre de connexion
Une page peut dessiner une fausse barre d’adresse Steam.
Contrôle la vraie barre du navigateur. En cas de doute, ferme la page.
Scénario historique · 2022
Message d’un ami compromis
Un compte connu envoie une demande inhabituelle.
Vérifie par un autre moyen avant d’ouvrir son lien.
Scénario pédagogique documenté
QR ou connexion inattendue
Une confirmation apparaît sans connexion lancée par toi.
Refuse-la. Ne partage ni code Steam Guard ni code SMS.
Prévention déduite du mécanisme, pas une campagne attestée
Faux logiciel de tournoi
On impose un logiciel vocal, une extension ou un anti-cheat.
Ne l’installe pas depuis le message. Vérifie la source officielle.
Scénario pédagogique documenté
Transfert pour vérifier un skin
On demande un dépôt ou un transfert à un intermédiaire.
Refuse ce transfert de vérification. Un pseudo ou des +rep ne prouvent pas l’identité ni la fiabilité de l’interlocuteur.
Scénario pédagogique documenté
Offre modifiée ou objet substitué
L’objet, l’usure ou le destinataire diffère de ce qui était prévu.
Relis toute l’offre et sa confirmation avant d’accepter.
Scénario pédagogique documenté
Fausse promesse de paiement
Le paiement est promis après le transfert du skin.
L’offre Steam ne garantit pas ce paiement externe.
Scénario pédagogique documenté
Clé API réclamée ou exposée
Un interlocuteur réclame ta clé Web API personnelle.
Ne la partage pas. Révoque une clé exposée et sécurise aussi les sessions.
Prévention : clé et session ont des capacités distinctes
Appareil ou session inconnus
Un accès non reconnu apparaît parmi tes appareils.
En cas d’accès suspect, utilise « Sign out everywhere » dans les appareils autorisés, change ton mot de passe Steam et vérifie aussi la sécurité de ta messagerie.
Signe à vérifier, pas une méthode d’attaque distincte
Offre de récupération payante par un tiers
Quelqu’un réclame de l’argent pour récupérer ton compte.
Utilise la récupération Steam et ses preuves de propriété.
Conseil de recours à l’assistance, pas une campagne attestée
Prêts, paiements et annulation : les limites
Les FAQ PayPal citées sont celles du Royaume-Uni : elles décrivent des mécanismes généraux, sans garantir une protection ou un remboursement pour une vente de skins.
Prêter un skin reste un transfert
Prêter un skin à un ami ou à un intermédiaire transfère l’objet. Steam ne fait pas exécuter la promesse de retour. Valve déconseille les prêts et les middlemen : un compte peut être imité, et l’intermédiaire peut garder les objets ou agir avec l’autre partie. Trade Protection ne transforme pas un prêt en dépôt garanti.
Une somme écrite dans une offre n’est pas un paiement
Une offre Steam ne transfère pas de solde Steam Wallet, de paiement PayPal ni de code cadeau. Une somme écrite dans un message ne devient pas une contrepartie incluse dans l’offre. Si aucun objet ne figure en face des tiens, n’interprète pas une promesse de paiement comme un échange protégé par Steam.
Facture et justificatif ne prouvent pas la réception
Ne confonds pas facture, demande d’argent et paiement reçu. PayPal documente de fausses factures et des demandes frauduleuses envoyées par son propre service. Une capture ou un e-mail transmis par l’acheteur ne suffit pas : ouvre toi-même ton compte pour contrôler la transaction. Ce contrôle ne garantit pas que le paiement restera acquis.
Paiement contesté et chargeback
Un paiement visible peut encore être contesté. Un chargeback est une demande auprès de l’émetteur de la carte, distincte d’une réclamation PayPal ; ce n’est pas une annulation Steam et son issue n’est pas automatique. Les sources consultées ne permettent pas de promettre une protection ni un remboursement pour une vente particulière de skins.
Annuler une offre, inverser des échanges et récupérer de l’argent
Retirer une offre encore en attente est différent d’inverser un échange déjà confirmé. Selon la FAQ Trade Protection consultée le 11 octobre 2026, les objets CS2 reçus en échange restent protégés sept jours : ils peuvent être utilisés en jeu, mais pas transférés, modifiés, consommés ou placés dans une unité de stockage. Après ce délai, l’échange n’est plus réversible par ce mécanisme. Reprends d’abord le contrôle du compte. L’annulation inverse tous les échanges éligibles des sept derniers jours ; les objets retournent à leurs propriétaires précédents. Son initiateur reçoit trente jours de restriction des échanges et du marché ; ses annonces du marché sont retirées et ses offres en attente annulées. Les partenaires ne reçoivent pas cette restriction, mais perdent bien les objets rendus à leur ancien propriétaire. Steam ne décrit aucun remboursement automatique des paiements externes dans ce processus : si tu as payé hors Steam et que l’objet repart, ton paiement peut rester à récupérer séparément. C’est une limite déduite des mécanismes, pas la preuve d’une campagne active.
Variantes et signes à connaître
Ce répertoire regroupe 35 variantes ou signes dans six familles. Ce ne sont pas 35 attaques indépendantes ni une liste exhaustive ; les sources et leur niveau de preuve sont précisés pour chaque entrée.
Les observations de Group-IB (2022), FACEIT (2024) et Skinport (page datée de 2021) sont historiques. Elles ne prouvent ni fréquence actuelle ni nouvelle vague ; les anciennes règles générales ne remplacent pas la FAQ Trade Protection actuelle.
Accès au compte et logiciels
Faux logiciel vocal ou anti-cheat
Documentation officielle
Programme ou extension malveillants
Documentation officielle
Code Steam Guard ou SMS divulgué
Documentation officielle
Clé Web API exposée
Secret exposé : capacités à distinguer
Session ou appareil non reconnu
Signe à vérifier, pas une méthode d’attaque distincte
Messagerie liée compromise
Documentation officielle
Identité et confiance
Faux support et signalement accidentel
Documentation officielle
Fausse restriction affichée par logiciel
Documentation officielle
Ami compromis ou compte imité
Documentation officielle
Faux bot d’échange
Documentation officielle
Intermédiaire imposé
Documentation officielle
Dépôt pour vérifier un objet
Documentation officielle
Promesse de duplication
Documentation officielle
Contenu de l’offre
Substitution d’objet
Documentation officielle
Substitution d’usure
Documentation officielle
Objet cher caché parmi les autres
Documentation officielle
Offres répétées visant un mauvais clic
Documentation officielle
E-mail ou lien de confirmation d’échange retransmis
Documentation officielle
Contrepartie promise dans un second échange
Documentation officielle
Paiement et valeur promise
Paiement externe fictif ou promis
Documentation officielle
Paiement réclamé en cartes cadeaux
Documentation officielle
Clé de jeu fausse ou déjà utilisée
Documentation officielle
Achat imposé au prix artificiel
Documentation officielle
Fausse valeur de revente immédiate
Documentation officielle
Faux portefeuille crypto crédité
Observation historique · 2021
Pages et connexions imitées
Domaine ressemblant à Steam
Documentation officielle
Fausse fenêtre de navigateur
Recherche historique · 2022
QR de connexion trompeur
Prévention déduite du mécanisme, pas une campagne attestée
Invitation à un faux tournoi ou hub
FAQ de la plateforme · historique, 2024
Vote pour une équipe
Recherche historique · 2022
Faux cadeau ou gain
Recherche historique · 2022
Annonce de recherche trompeuse
Observation historique · 2021
Faux stream de pro avec cadeau
Observation historique · 2021
Récupération du compte
Rançon après prise de compte
Documentation officielle
Récupérateur tiers payant
Conseil de recours à l’assistance, pas une campagne attestée
Vérifier la page avant de se connecter
Un lien de vote pour une équipe, un cadeau ou une inscription à un tournoi peut conduire à une fausse connexion Steam. Vérifie l’adresse dans la barre du navigateur : les domaines officiels cités par Steam sont www.steampowered.com, store.steampowered.com, steamcommunity.com et help.steampowered.com. Un nom ou un logo affiché dans la page ne suffit pas.
En cas de doute, ferme la page et ouvre toi-même Steam depuis ton client ou ton adresse enregistrée. Ne saisis pas ton mot de passe sur le formulaire d’un site de skins. Un message envoyé par un ami mérite aussi cette vérification : son compte peut avoir été compromis.
Faux support, faux tournoi et logiciel imposé
Un interlocuteur annonce un signalement accidentel, menace ton compte ou demande de déplacer tes skins pour les « vérifier » ? Interromps l’échange. Steam décrit ces prétextes dans sa FAQ sur les arnaques. Le support ne règle pas ton compte dans un chat Steam ou Discord ; ouvre directement help.steampowered.com.
Steam décrit aussi de faux tournois qui imposent un logiciel vocal ou un prétendu anti-cheat. Ses conseils signalent les fausses démos, utilitaires et extensions malveillantes. N’installe pas un outil reçu en messagerie pour débloquer une récompense ou satisfaire un inconnu. Vérifie l’organisateur et la source du téléchargement par un chemin indépendant.
QR, codes et confirmations : lire la demande exacte
Active Steam Guard et protège aussi la messagerie liée au compte, avec un mot de passe différent et sa propre double authentification. Steam recommande ces protections ; elles ne dispensent pas de vérifier ce que tu approuves.
Un QR de connexion peut remplacer la saisie du mot de passe. Après le scan, l’application affiche les détails de la tentative, dont une position approximative. N’approuve que la connexion que tu viens de lancer et dont les détails correspondent. Une ville proche ne prouve pas à elle seule que la demande est la tienne. Refuse une demande inattendue.
Ne partage aucun code Steam Guard, SMS de sécurité ou code de récupération avec une personne. Steam peut demander une vérification dans sa propre interface ; un site tiers ou un prétendu membre du support ne doit pas recevoir ces codes. Ne transfère pas non plus un e-mail ou un lien de confirmation d’échange.
Une confirmation d’échange ou de vente est distincte d’une connexion. Relis le destinataire et chaque objet, notamment l’usure, sur l’offre que tu confirmes. Un nom, un avatar ou des commentaires « +rep » ne prouvent pas l’identité du partenaire. Une contre-offre se relit entièrement ; refuse une demande de transfert pour vérifier un objet.
L’offre Steam ne contient ni paiement PayPal ni crédit de portefeuille Steam. Une promesse de paiement externe ou d’un second échange ne fait pas partie de cette offre. Ne traite pas la confirmation Steam comme la garantie que cette promesse sera tenue.
OpenID, URL d’échange, clé API et session : des fonctions différentes
OpenID sert à confirmer ton identité Steam auprès d’un site tiers. Valve décrit une redirection vers Steam Community, puis un retour avec une preuve d’identité vérifiable. Cette connexion n’accorde pas, par elle-même, une autorisation de transférer tes skins.
Ton URL d’échange se trouve en bas de la page de réglages Steam « Who can send me Trade Offers? » (steamcommunity.com/my/tradeoffers/privacy). Elle permet à quelqu’un de t’envoyer une offre d’échange, même s’il n’est pas dans ta liste d’amis.
La connaître ne donne pas le droit de prendre tes objets : ils restent dans ton inventaire tant que tu n’as pas accepté l’offre, et une offre qui fait sortir des objets doit être confirmée. Donner ton URL d’échange ne demande jamais ton mot de passe ni un code Steam Guard : Steam rappelle de ne les communiquer à personne. Examine chaque offre reçue avant de l’accepter.
Une clé Web API est un secret distinct. La documentation actuelle décrit notamment la lecture d’offres et d’historique avec une clé utilisateur. Elle ne suffit pas à étayer le récit selon lequel une clé seule pourrait annuler, remplacer puis confirmer un échange à ta place. Si une clé a été exposée ou te paraît inconnue, révoque-la et traite aussi la sécurité du compte.
Une session déjà ouverte est encore autre chose : Steam peut rester accessible sur un appareil autorisé. Un appareil ou une extension malveillante mérite donc une vérification même si tu n’as pas volontairement donné ton mot de passe. Contrôle les appareils autorisés ; révoquer une clé API ne remplace pas la déconnexion des sessions et la sécurisation de l’e-mail.
Si tu as cliqué, transmis un code ou perdu le compte
Arrête les confirmations et n’envoie aucun objet pour « réparer » le problème. Si tu as seulement ouvert une page sans saisir de données, télécharger de programme ou approuver de demande, cela ne suffit pas à prouver un vol. Vérifie les signes inhabituels sans supposer que tout va bien pour autant.
Depuis un appareil de confiance, sécurise la boîte mail liée à Steam et son mot de passe. Recherche les programmes et extensions malveillants sur l’appareil suspect. Steam avertit que certains logiciels peuvent échapper à un antivirus : une analyse sans alerte n’est pas une preuve que l’appareil est sain.
Si tu as encore accès au compte, change le mot de passe Steam. Dans les appareils autorisés, utilise la déconnexion partout prévue par Steam si quelque chose est suspect. Contrôle ensuite les accès et toute clé Web API exposée. Les menus de compte nécessitent une connexion : nous avons vérifié leur description officielle, pas un compte utilisateur pendant cette revue.
Si tu ne peux plus te connecter, ouvre la récupération depuis l’assistance Steam. Le support reste joignable même si l’adresse mail, le mot de passe et le téléphone ont été changés. Prépare les preuves de propriété demandées et ne les transmets qu’au support officiel. Aucun délai de récupération n’est garanti ici ; ne paie pas un prétendu récupérateur.
Signale le compte fautif depuis son profil Steam et utilise aussi le signalement du service où les messages ont été envoyés. Si des objets sont partis, reprends d’abord le contrôle du compte, puis vérifie immédiatement les échanges protégés encore éligibles.
Trade Protection : sept jours, avec des limites
La FAQ Steam consultée le 11 octobre 2026 indique que les objets CS2 reçus en échange sont livrés immédiatement et protégés pendant sept jours. Ils peuvent être utilisés en jeu, mais ne peuvent notamment pas être transférés, consommés ou modifiés pendant cette période. Après expiration, l’échange ne peut plus être annulé par ce mécanisme.
Depuis l’historique des échanges, l’annulation porte ensemble sur tous les échanges contenant des objets protégés des sept derniers jours. Elle ramène les objets à leurs propriétaires précédents. Seul le compte qui déclenche l’annulation reçoit trente jours de restriction des échanges et du Marché ; ses partenaires ne reçoivent pas cette restriction.
Cette procédure demande d’avoir repris le contrôle du compte et ne couvre que les échanges protégés éligibles. Elle ne rembourse pas un paiement externe. La politique générale du support ne promet pas de restaurer les objets sortis du compte : il faut la lire avec cette fonction CS2 spécifique, pas comme si les échanges protégés étaient tous irréversibles.
Payer un particulier hors plateforme
Le cas le plus simple : un vendeur trouvé sur Facebook, Discord, Telegram ou un forum te propose un skin. Tu paies par virement, par une appli de paiement entre particuliers ou par PayPal « entre proches », puis tu attends le skin. Il n’arrive jamais, et le vendeur ne répond plus.
Steam ne voit pas cet argent. Son interface d’échange ne transfère aucune somme, ni crédit Steam, ni PayPal, ni carte cadeau, et Steam déconseille d’échanger contre ce qui ne peut pas figurer dans la fenêtre d’échange. Aucun échange Steam n’a eu lieu : Trade Protection n’a rien à annuler. Chez PayPal, les paiements personnels, dont ceux envoyés avec la fonction « Proches », sont exclus de la Protection des Achats. Après un virement, ta banque peut tenter de le suspendre ou de demander le retour des fonds, sans garantie de résultat. Et personne ne garde l’argent en attendant la livraison : il n’y a pas de séquestre.
Les signaux d’alerte : un prix sous le marché, une urgence à décider, un paiement exigé avant que rien ne bouge sur Steam, un paiement demandé « entre proches » (les conditions de PayPal interdisent d’utiliser un paiement personnel pour une transaction commerciale), un vendeur qui refuse Steam ou toute plateforme, et des avis ou des captures de ventes passées impossibles à vérifier. La taille d’un groupe ne prouve rien : le vendeur danois cité plus bas opérait dans un groupe Facebook de plus de 83 000 membres.
Pour acheter un skin, passe par une plateforme qui garde le paiement jusqu’à la livraison de l’objet (séquestre), ou par Steam lui-même : le Marché de la communauté, ou une seule offre d’échange où les objets des deux côtés apparaissent avant ta confirmation. Avant de payer, lis ce que la plateforme couvre, et pendant combien de temps. Un vendeur qui tient à être payé hors de ces circuits t’enlève cette protection.
Un cas rapporté par la presse danoise ; nous n’avons pas lu le jugement. Selon Dust2.dk (19 octobre 2026), qui cite le quotidien local Vejle Amts Folkeblad, un homme de 26 ans de Vejle a été condamné à trois mois de prison avec sursis et 80 heures de travail d’intérêt général. Il a été reconnu coupable d’avoir escroqué 22 personnes, pour 184 230 couronnes danoises au total, lors de ventes de skins dans le groupe Facebook « CS2 Danmark » : de 1 000 à 27 650 couronnes à chaque fois, sans qu’aucun skin soit livré. Il disait n’avoir été qu’un intermédiaire pour une autre personne, et avoir été lui-même trompé. Le 14 octobre, avant le jugement, Vejle Amts Folkeblad écrivait que, selon la police du Sud-Est du Jutland, l’escroquerie n’avait duré qu’une semaine environ, au printemps 2026.
Si c’est arrivé : garde tout (conversations, profil du vendeur, preuve de paiement) et préviens tout de suite ta banque ou le service de paiement utilisé ; pour un virement, la banque peut tenter de le suspendre ou de demander le retour des fonds. Signale le compte sur le réseau où vous avez discuté, avec son propre outil de signalement : Steam renvoie vers lui pour les arnaques qui se passent hors de Steam. En France, quand tu n’as jamais rencontré le vendeur, une escroquerie à la petite annonce (faux vendeur) peut être signalée en ligne sur THESEE, y compris si tu es mineur ; la plainte en ligne sur THESEE est réservée aux majeurs. Sinon, la plainte se dépose au commissariat, à la gendarmerie ou par courrier au procureur de la République. Si tu es mineur, signale les faits au commissariat ou à la gendarmerie ; pour demander réparation, un parent ou ton représentant légal doit t’accompagner. Ce guide ne remplace pas un conseil juridique.
Ce que la connexion Steam fait sur Veriloot
Connecte-toi via Steam : ton mot de passe reste chez Steam. Cette connexion identifie ton compte auprès de Veriloot ; elle n’autorise aucun transfert de skins. La vérification technique du 11 octobre 2026 a confirmé la redirection publique vers Steam et examiné le code livré qui vérifie la réponse avant de créer une session Veriloot distincte. Ce parcours ne demande pas ton code Steam Guard ni ta clé API Steam personnelle.
Veriloot lit ensuite des données de profil et peut synchroniser l’inventaire public. Ces traitements sont distincts de la preuve d’identité OpenID ; ils n’ouvrent pas un inventaire privé. La déconnexion de Veriloot concerne ses propres sessions, pas toutes les connexions Steam.
Le contrôle public a vérifié le départ vers Steam, sans effectuer de connexion Steam réelle jusqu’au bout. Les tests locaux utilisent une réponse Steam simulée. Cette vérification ciblée ne certifie pas toute la production et ne couvre pas les connexions facultatives aux marketplaces. Un bouton Steam peut être imité, et une authentification légitime ne garantit pas l’honnêteté d’une offre ou d’un site : vérifie toujours l’adresse réelle avant de te connecter.
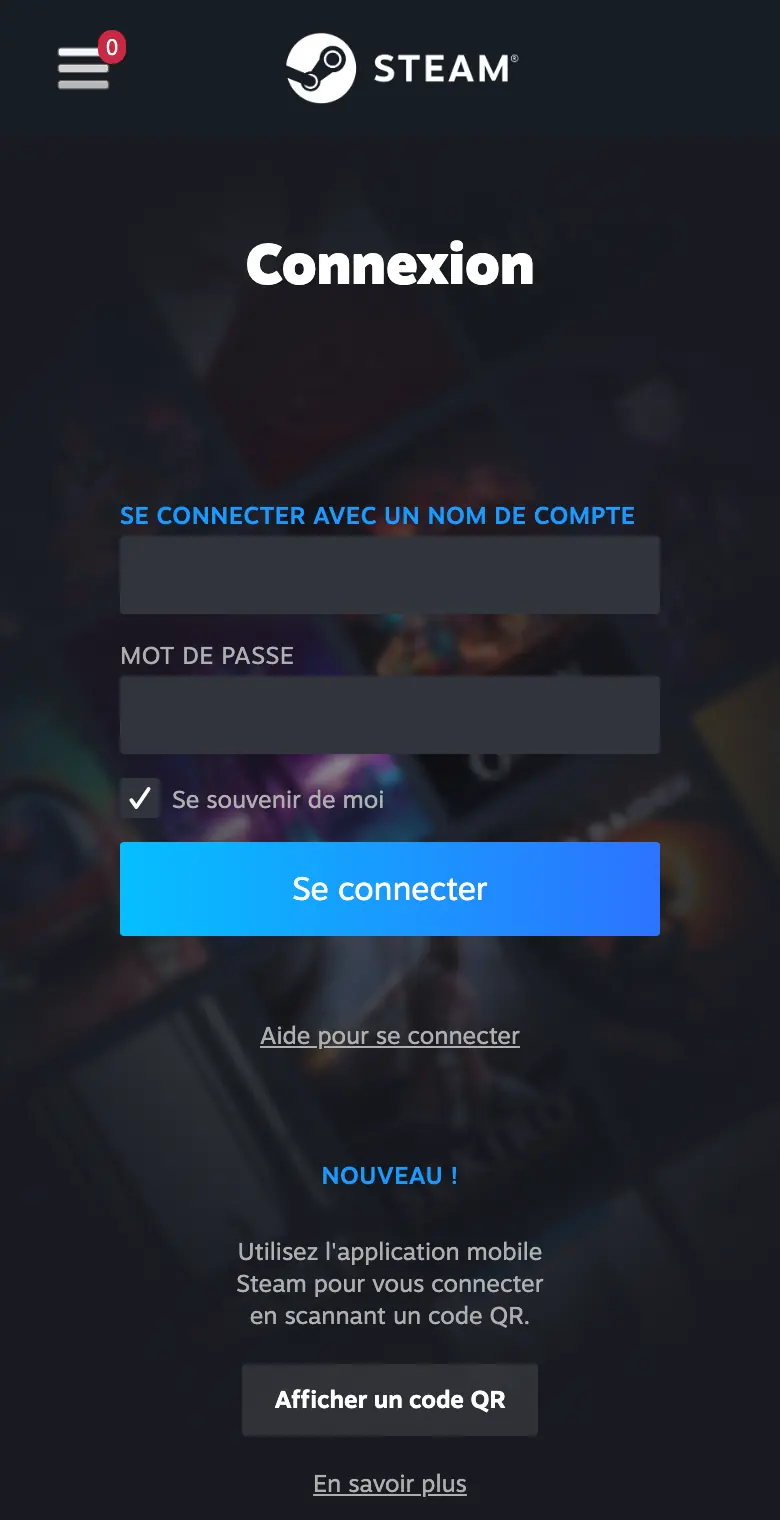
À quoi ressemble la vraie connexion Steam
La page de connexion que Steam affiche quand un site te demande de te connecter avec ton compte, et la façon de lire une adresse.
Questions fréquentes
Steam peut-il rendre des skins volés ?
La politique du support Steam ne promet pas de restaurer des objets sortis du compte. Pour CS2, la Trade Protection permet d’annuler les échanges protégés des sept derniers jours, une fois le compte repris en main ; elle ne rembourse aucun paiement fait hors de Steam. Trade Protection : sept jours, avec des limites.
Le support Steam peut-il me contacter par chat ou sur Discord ?
Le support ne règle pas ton compte dans un chat Steam ou Discord. Steam décrit ce prétexte dans sa FAQ sur les arnaques : ouvre toi-même help.steampowered.com. Faux support, faux tournoi et logiciel imposé.
Quelqu’un dit m’avoir signalé par erreur : que faire ?
Interromps l’échange. Un signalement « accidentel », une menace sur ton compte ou une demande de déplacer tes skins pour les « vérifier » sont des prétextes que Steam décrit. N’envoie aucun objet. Les faux supports, en détail.
Que peut faire quelqu’un avec ma clé Web API Steam ?
La documentation de Steam décrit notamment la lecture des offres et de l’historique d’échanges avec une clé utilisateur. Si ta clé a été exposée ou te paraît inconnue, révoque-la et sécurise aussi le compte : la révoquer ne déconnecte pas les sessions ouvertes. OpenID, URL d’échange, clé API et session.
Donner mon URL d’échange, est-ce risqué ?
Elle permet seulement de t’envoyer une offre d’échange. Tes objets restent dans ton inventaire tant que tu n’as pas accepté, et une offre qui fait sortir des objets doit être confirmée. La donner ne demande jamais ton mot de passe ni un code Steam Guard. Ce que chaque identifiant permet.
Comment vérifier un site avant de me connecter avec Steam ?
Lis l’adresse dans la barre du navigateur : les domaines officiels cités par Steam sont www.steampowered.com, store.steampowered.com, steamcommunity.com et help.steampowered.com. Un nom ou un logo affiché dans la page ne suffit pas. Vérifier la page avant de se connecter.
Sources
Sources Steam et compléments de prévention relus le 11 octobre 2026, sources sur le paiement à un particulier ouvertes le 20 octobre 2026, avec leurs dates et niveaux de preuve. Le contrôle technique de Veriloot est ciblé ; ses limites sont détaillées dans le guide.
- Account Security Recommendations
- Steam Guard Mobile Authenticator
- Trade Protected Items
- Scam FAQ (Confidence Scams and Trade Scams)
- Recovering a Stolen or Hijacked Steam Account
- Steam Item Restoration Policy
- Steam Trade Offers
- Recommended Trading Practices
- User Authentication and Ownership
- IEconService Interface
- Steam Web API Terms of Use
- Steam Mobile
- PayPal UK · common scams
- PayPal France · Règlement sur la Protection des Achats
- PayPal UK · Buyer Protection Policy
- PayPal France · Conditions d’utilisation
- PayPal UK · User Agreement
- Cybermalveillance.gouv.fr · Fraude au virement (France)
- Service Public · Fraude liée à un achat sur internet (France)
- Dust2.dk · 26-årig idømt betinget fængsel for bedrageri med skins (19.10.2026)
- Vejle Amts Folkeblad · 26-årig fra Vejle tiltalt for at svindle Counter-Strike-spillere (14.10.2026)
- FACEIT · FAQ historique, 2024
- Group-IB · recherche originale, 2022
- Steam · arnaques aux cartes cadeaux
- Steam · faux signalements
- Skinport · guide historique, 2021
- PayPal Royaume-Uni · chargebacks